Découvrez comment un professionnel de MylinkingTMNetwork Packet Broker rationalise les flux de travail de surveillance réseau de bout en bout, élimine le gaspillage des ressources des outils, réduit la perte de paquets et maximise le retour sur investissement de votre infrastructure de surveillance et de sécurité réseau dans les environnements de centres de données à haut débit.
Introduction : La crise d'efficacité cachée dans la surveillance des réseaux modernes
Les réseaux d'entreprise modernes continuent d'évoluer rapidement avec des liaisons montantes haut débit de 10G, 25G, 40G et 100G, des tunnels de superposition virtuels, des charges de travail de cloud hybride et des flux de trafic chiffrés massifs. Pour maintenir une stabilitéSurveillance du réseauet robusteSécurité du réseauLa plupart des organisations déploient une suite complète d'outils d'analyse, incluant des moniteurs de performance réseau (NPM), des moniteurs de performance applicative (APM), des systèmes de détection d'intrusion (IDS) et des plateformes d'audit forensique. Cependant, la plupart des équipes informatiques et de sécurité négligent un problème critique souvent négligé : les outils de surveillance sont fréquemment surchargés, mal utilisés ou saturés de trafic invalide, ce qui entraîne une faible efficacité, des pertes de paquets fréquentes, des alertes d'anomalies manquées et des coûts de mise à niveau matérielle inutiles.
Les architectures de surveillance traditionnelles s'appuient exclusivement sur les ports SPAN des commutateurs et les points d'accès réseau passifs (TAP) pour la collecte du trafic. Ces méthodes rudimentaires transmettent un trafic brut non filtré et non optimisé aux outils en aval, générant ainsi de nombreux goulots d'étranglement. Les paquets dupliqués, le trafic de fond non pertinent, les charges utiles complètes surdimensionnées, les différences de vitesse d'interface et le bruit des tunnels encapsulés consomment en permanence les ressources CPU, mémoire et stockage des dispositifs de sécurité et de surveillance. Par conséquent, les données de sécurité et les indicateurs de performance critiques sont souvent noyés sous un trafic invalide massif, ce qui compromet gravement la surveillance.Sécurité du réseauprécision de détection etSurveillance du réseaufiabilité.
C'est là qu'intervient un professionnelMylinkingTM Courtier de paquets réseau (NPB)Le Network Packet Broker (NPB) devient un composant essentiel des infrastructures de visibilité modernes. Dispositif centralisé d'orchestration du trafic matériel, il assure la liaison entre les points de collecte (TAP, ports SPAN, points d'accès cloud virtuels) et les outils d'analyse. Il effectue le prétraitement, l'optimisation et la distribution intelligente du trafic au niveau matériel, résolvant ainsi les problèmes de performance des outils et optimisant l'utilisation du matériel de surveillance et de sécurité existant. Cet article analyse en détail comment le NPB optimise l'efficacité des outils de surveillance réseau, en abordant les principes techniques, les fonctions principales et les avantages pratiques liés au déploiement.
Principaux goulets d'étranglement en matière d'efficacité des architectures de surveillance réseau traditionnelles
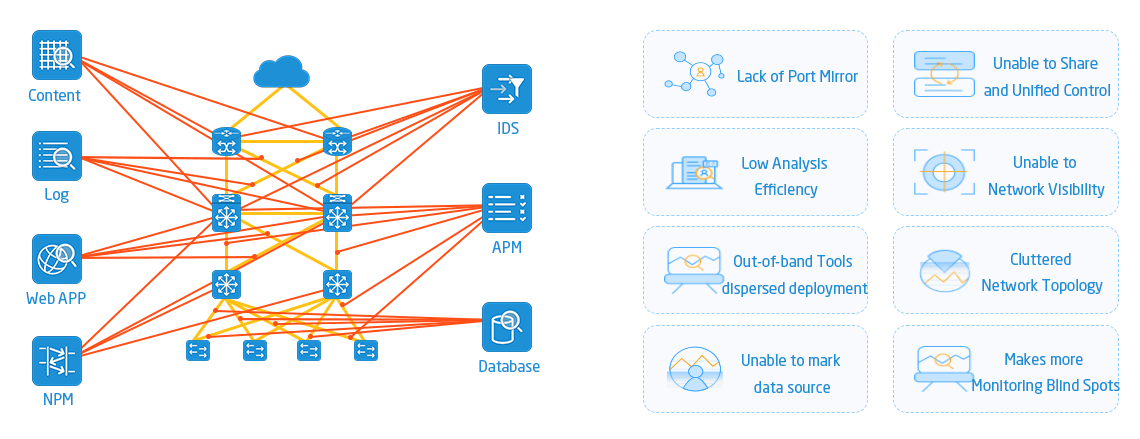
Avant d'explorer les capacités d'optimisation du NPB, il est essentiel de clarifier les causes profondes de la faible efficacité des outils de surveillance dans les modèles de déploiement traditionnels. Ces points faibles sont répandus dans les centres de données des petites et moyennes entreprises et les environnements de cloud hybride à grande échelle, limitant directement les performances.Surveillance du réseauetSécurité du réseausystèmes.
1. Surcharge de l'outil causée par un trafic brut non filtré
La collecte de trafic basée sur SPAN et TAP capture tous les flux de données du réseau, y compris un grand nombre de paquets d'arrière-plan invalides, de paquets de diffusion et de trafic métier à faible priorité. Les outils de surveillance et de sécurité sont contraints de traiter toutes ces données non filtrées, ce qui entraîne une saturation des ressources. Lors des pics de trafic aux heures de pointe, ces outils ne peuvent se concentrer sur l'analyse du trafic et des données de performance critiques, ce qui provoque des retards d'analyse, des faux positifs, voire des pertes de paquets critiques.
2. Gaspillage de ressources dû aux paquets dupliqués en masse
Dans les scénarios de mise en miroir multi-commutateurs et multi-nœuds, le chevauchement des points de collecte génère un grand nombre de paquets dupliqués. Ces flux de données redondants n'apportent aucune valeur ajoutée en matière de surveillance ou de sécurité, mais consomment une part importante de la bande passante et de l'espace de stockage des outils. La déduplication, fonctionnalité clé d'optimisation d'un courtier de paquets réseau moderne, élimine ce trafic inutile et stabilise le fonctionnement de la surveillance à long terme. L'accumulation de trafic dupliqué sur le long terme réduit l'efficacité des outils et complexifie l'analyse des données et le dépannage.
3. Inadéquation entre la vitesse et l'interface limitant les capacités de l'outil
De nombreuses entreprises ont modernisé leur réseau principal en adoptant une architecture haut débit 40G/100G, mais conservent des outils de surveillance bas débit 1G/10G. L'accès direct au trafic haut débit provoque des échecs de négociation de la vitesse d'interface ou une surcharge des outils. Par ailleurs, le nombre limité d'interfaces physiques des dispositifs de surveillance ne permet pas de répondre aux besoins de collecte de trafic multi-sources, ce qui entraîne une baisse des performances des outils et un gaspillage des ressources matérielles.
4. Charge utile invalide et bruit du tunnel interférant avec l'analyse
La plupart des scénarios de surveillance des performances réseau ne nécessitent que les informations d'en-tête des couches 2 à 4 pour les statistiques de bande passante, l'analyse de la latence et la localisation des pannes. La transmission de la totalité du contenu des paquets entraîne un gaspillage important de bande passante. De plus, le trafic des réseaux virtuels encapsulés par VXLAN, GRE et MPLS transporte des en-têtes de tunnel redondants. Les outils traditionnels ne peuvent pas supprimer ces en-têtes, ce qui empêche l'identification du trafic interne valide et crée des zones d'ombre dans la surveillance.
Comment MylinkingTMLe courtier de paquets réseau optimise-t-il fondamentalement l'efficacité des outils de surveillance ?
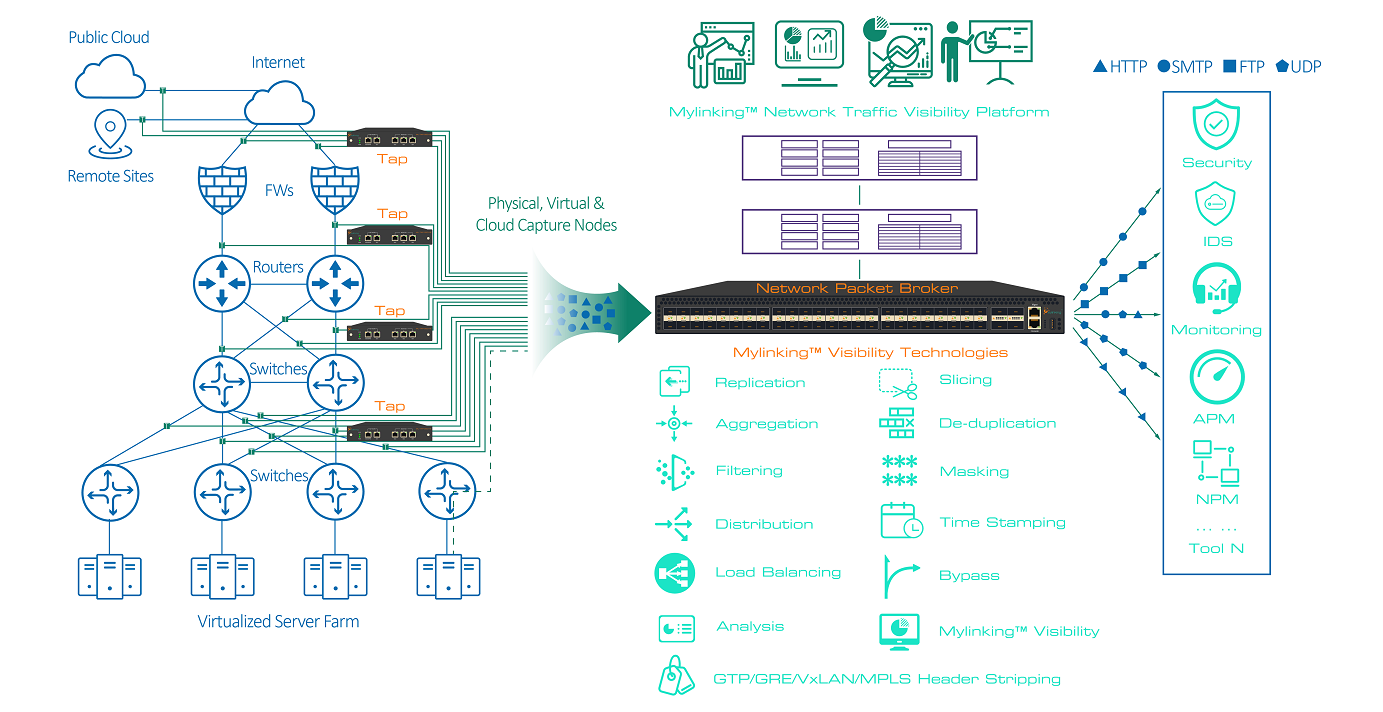
Un professionnelCourtier de paquets réseauS'appuie sur une architecture de traitement accéléré par le matériel pour optimiser le trafic sur l'ensemble de la liaison. Elle filtre le bruit, déduplique les données redondantes, équilibre la charge du trafic, normalise les formats de données et distribue le trafic valide et précis aux outils correspondants, améliorant ainsi globalement l'efficacité opérationnelle.Surveillance du réseauetSécurité du réseaudes outils sans affecter le trafic réseau de production.
1. Filtrage intelligent du trafic : éliminer les données parasites et affiner les données valides
L'amélioration de l'efficacité des outils repose essentiellement sur la réduction du traitement des données invalides. Le Network Packet Broker prend en charge un filtrage multidimensionnel flexible basé sur les protocoles Ethernet, les balises VLAN, les paires IP (sept-uplets), les indicateurs TCP et les champs de décalage de paquets personnalisés de 128 octets. Les administrateurs peuvent ainsi définir des règles de filtrage précises en fonction des scénarios métier, bloquant automatiquement le trafic de diffusion invalide, les flux d'arrière-plan inactifs et le trafic parasite non pertinent.
Pour différents types d'outils de surveillance, le NPB fournit des sous-ensembles de trafic personnalisés : acheminement des flux critiques liés à l'activité vers les outils d'analyse de performance APM, envoi du trafic d'accès aux frontières vers les outils de détection de sécurité IDS et isolation du trafic métier conforme pour les outils d'audit. Cette distribution ciblée du trafic garantit que chaque outil ne traite que les données correspondant à son rôle, évitant ainsi l'occupation des ressources par du trafic invalide et améliorant considérablement la précision de l'analyse et les performances en temps réel.
2. Déduplication matérielle des paquets : éliminer le gaspillage de données redondantes
La technologie de déduplication matérielle intégrée est l'une des principales fonctionnalités d'optimisation de l'efficacité du Network Packet Broker (NPB). Pour les paquets dupliqués générés par la mise en miroir multipoint et la collecte inter-périphériques, le NPB compare les informations relatives aux caractéristiques des paquets, telles que les adresses IP source et de destination, les numéros de port et les numéros de séquence TCP, à la vitesse de la ligne, ne conservant que les paquets valides uniques et supprimant complètement les flux de données dupliqués.
Les données pratiques montrent que la déduplication NPB peut réduire de 40 à 60 % le volume de trafic transmis aux outils de surveillance. Cette optimisation diminue drastiquement la charge sur le processeur et le stockage des outils, élimine les erreurs d'analyse et les fausses alertes dues aux données dupliquées, et permet aux outils de surveillance et de sécurité de se concentrer sur les anomalies réseau réelles et les comportements malveillants, améliorant ainsi efficacement les performances globales.Sécurité du réseaucapacités de défense etSurveillance du réseauprécision.
3. Équilibrage de charge prenant en compte les sessions : éviter la surcharge des outils et équilibrer l’utilisation des ressources
Une répartition inégale du trafic est un facteur clé de la faible efficacité des outils. Le Network Packet Broker prend en charge des algorithmes d'équilibrage de charge intelligents, sensibles aux sessions et fonctionnant aux couches L2 à L7. Ces algorithmes répartissent uniformément le trafic réseau haut débit entre plusieurs interfaces ou clusters d'outils. Ils résolvent efficacement le problème de surcharge des dispositifs de surveillance uniques et évitent l'inactivité des interfaces sous-utilisées. Associé à des fonctionnalités essentielles de prétraitement du trafic (filtrage, découpage et décapsulation), ce mécanisme d'équilibrage de charge constitue la base d'une visibilité réseau complète pour la sécurité des centres de données selon le modèle « zéro confiance ».
Pour les outils de surveillance à faible débit existants déployés dans des environnements réseau 100G à haut débit, le NPB agit comme un convertisseur de vitesse et un régulateur de trafic professionnel. Il dévie et distribue le trafic à large bande passante pour l'adapter aux spécifications d'interface des outils à faible débit, permettant ainsi aux anciens appareils de continuer à fonctionner efficacement sans mises à niveau matérielles fréquentes. Cette fonction prolonge considérablement la durée de vie des équipements existants.Surveillance du réseauetSécurité du réseaul'équipement et réduit les dépenses d'investissement informatique de l'entreprise.
4. Découpage de paquets basé sur des politiques : réduction de la bande passante et des besoins de stockage
La transmission intégrale des paquets est une cause majeure de surcharge de la bande passante des outils. Le Network Packet Broker (NPB) prend en charge le découpage de paquets personnalisable selon des règles prédéfinies, permettant d'intercepter les données des paquets dans une plage d'octets fixe (64 à 1 518 octets) en fonction des besoins de surveillance. Pour les statistiques quotidiennes de bande passante, la surveillance de la latence et l'analyse des tendances du trafic, le NPB conserve uniquement les informations d'en-tête essentielles des couches 2 et 4 et supprime les données redondantes des applications.
Cette optimisation réduit la consommation de bande passante du trafic descendant jusqu'à 90 %, allégeant considérablement la charge de stockage et de transmission des outils de surveillance. Pour les scénarios à haut risque, tels que la détection des menaces aux frontières et l'analyse forensique des menaces, les administrateurs peuvent désactiver le découpage des données afin de conserver l'intégralité des données utiles, garantissant ainsi un volume de données suffisant pour une analyse approfondie des menaces. Cette stratégie de découpage flexible offre un équilibre parfait entre l'efficacité des outils et l'exhaustivité de la surveillance.
5. Décapage des têtes de tunnel et normalisation des données : éliminer les obstacles à l’analyse
Le trafic des centres de données virtualisés, encapsulé par VXLAN, GRE, MPLS et GTP, est souvent difficile à identifier et à analyser avec les outils de surveillance traditionnels. Le Network Packet Broker prend en charge la décapsulation des tunnels au niveau matériel et la suppression des en-têtes, supprimant automatiquement les informations d'encapsulation des tunnels externes et restaurant le trafic métier interne réel.
Après normalisation par NPB, les formats de données de trafic sont unifiés, éliminant ainsi les zones d'ombre de la surveillance dues à l'encapsulation des tunnels. Parallèlement, NPB prend en charge l'ajout, la suppression et le remplacement des balises VLAN, assurant une adaptation unifiée du format de trafic pour différents outils de surveillance. Ceci garantit des résultats d'analyse cohérents et précis, et évite les pertes d'efficacité liées à une incompatibilité de format de données.
Capacités NPB auxiliaires pour améliorer l'efficacité de la surveillance à long terme
Outre ses fonctions principales d'optimisation du trafic, de nombreuses fonctionnalités étendues du Network Packet Broker aident les entreprises à améliorer leur efficacité opérationnelle à long terme.Surveillance du réseauetSécurité du réseausystèmes, réduisant les coûts d'exploitation et de maintenance manuelles et évitant la dégradation de l'efficacité causée par des facteurs autres que le trafic.
1. L'agrégation centralisée du trafic simplifie l'architecture de surveillance
Le NPB agrège le trafic provenant de plusieurs TAP, ports SPAN et nœuds de surveillance virtuels distribués en un flux de trafic unifié, résolvant ainsi le problème de la collecte de trafic multi-sources dispersée. Il évite la complexité du câblage direct entre plusieurs points de collecte et outils, simplifie l'architecture de surveillance globale, réduit la charge de travail de maintenance manuelle et diminue le taux de défaillance du système de surveillance. Une architecture rationalisée garantit un fonctionnement stable et efficace à long terme des outils de surveillance.
2. Un horodatage précis améliore l'efficacité de l'analyse des pannes
Le Network Packet Broker (NPB) assure un horodatage matériel précis à la nanoseconde, synchronisé avec les serveurs NTP pour marquer uniformément tous les paquets capturés. Dans les modes de surveillance traditionnels, l'incohérence des horodatages des données de trafic provenant de différents nœuds complique la corrélation des événements et ralentit la localisation des pannes. L'horodatage unifié du NPB permet aux équipes d'exploitation et de maintenance de trier rapidement les séquences d'événements de trafic, de localiser précisément les pannes réseau et les sources de menaces de sécurité, et de réduire considérablement le temps moyen de résolution (MTTR).
3. Décharger le traitement avancé pour réduire la charge de travail des outils
Le NPB décharge indépendamment, via des pipelines matériels, les tâches de traitement gourmandes en ressources telles que le déchiffrement SSL/TLS et le masquage des données sensibles. Ces tâches consomment initialement une part importante des ressources CPU des outils de sécurité. Après déchargement, les outils de surveillance et de sécurité n'ont plus qu'à effectuer l'analyse des données et l'évaluation des menaces, évitant ainsi la dégradation des performances due à une charge de calcul excessive et garantissant un fonctionnement efficace et continu des outils, même en cas de forte sollicitation prolongée.
Valeur commerciale concrète : amélioration de l’efficacité des outils et réduction des coûts
Déploiement d'unCourtier de paquets réseauapporte des améliorations mesurables en matière d'efficacité et des avantages économiques à l'entrepriseSurveillance du réseauetSécurité du réseauEn matière de construction, cette solution permet, premièrement, d'optimiser le taux d'utilisation du matériel de surveillance existant, d'éviter la mise hors service prématurée d'équipements fonctionnels et de réduire les coûts d'acquisition et de mise à niveau. Deuxièmement, le traitement optimisé du trafic élimine les interférences de données invalides, améliore la précision de la détection des anomalies réseau et de l'identification des menaces, et réduit les pertes opérationnelles dues aux alertes manquées ou erronées.
Troisièmement, la gestion intelligente et centralisée du trafic réduit la charge de travail liée aux opérations et à la maintenance manuelles, améliore l'efficacité globale des équipes NetOps et SecOps et raccourcit le cycle de dépannage des pannes réseau et de réponse aux incidents de sécurité. Enfin, les données de trafic standardisées et optimisées fournissent des données plus précises et complètes pour la planification de la capacité réseau, l'analyse du trafic métier et l'évaluation des risques de sécurité, permettant ainsi aux entreprises d'optimiser l'exploitation et la maintenance de leur réseau.
Donc,À l'ère des réseaux d'entreprise à haut débit, virtualisés et cryptés, l'efficacité deSurveillance du réseauetSécurité du réseauLes outils déterminent la visibilité globale et la capacité de défense du réseau. Les architectures de surveillance SPAN et TAP traditionnelles ne peuvent plus s'adapter aux environnements de trafic complexes, et des problèmes tels que la surcharge des outils, la redondance des données, les incompatibilités de format et le gaspillage de ressources sont devenus des goulots d'étranglement majeurs qui limitent l'efficacité de la surveillance.
En tant qu'équipement central de l'infrastructure moderne de visibilité des réseaux, leCourtier de paquets réseauCette solution optimise l'efficacité des outils de surveillance de manière globale grâce au filtrage du trafic, à la déduplication, à l'équilibrage de charge, au découpage des paquets, à la décapsulation des tunnels et à la normalisation des données. Elle résout non seulement les problèmes inhérents aux architectures de surveillance traditionnelles, mais maximise également le retour sur investissement des équipements de surveillance et de sécurité, simplifie la gestion des opérations et de la maintenance, et offre aux entreprises une base solide pour la mise en place de systèmes de surveillance et de sécurité réseau performants, précis et complets.
Pour les entreprises qui recherchent une exploitation réseau optimisée, une surveillance stable et une maîtrise des coûts à long terme, le déploiement d'un courtier de paquets réseau (NPB) professionnel est la solution la plus rentable pour améliorer la visibilité du réseau et l'efficacité des outils d'exploitation. Pour découvrir les fonctionnalités clés, des scénarios de déploiement concrets et les avantages d'optimisation de la sécurité offerts par le NPB, consultez notre série complète d'articles de blog professionnels.Courtier de paquets réseau, Surveillance du réseau, etSécurité du réseauSolutions d'optimisation pour les centres de données modernes.
Date de publication : 20 août 2026


